BLOC 2 - AD1 Core

Auteur : KADA Amine
Classe : BTS SIO 2 - Option SISR
Date : 09/09/2026
Contexte : configuration du serveur AD1 Core
1. Sommaire
- 1. Sommaire
- 2. Contexte
- 3. Déploiement des utilitaires de virtualisation
- 4. Configuration NTP
- 5. Paramétrage Sécurité et Pare-feu
- 6. Mise à jour du système
- 7. Sécurisation du compte local Administrateur
2. Contexte
Ce document détaille la procédure d'initialisation et de sécurisation (Hardening) du serveur Windows Server 2025 (édition Core) nommé AD1 Core. Il couvre la synchronisation temporelle indispensable à Active Directory, la configuration du pare-feu, la gestion des mises à jour centralisées via PowerShell, la sécurisation du compte administrateur local, ainsi que l'intégration des pilotes VirtIO/QEMU nécessaires au fonctionnement optimal sur l'hyperviseur.
3. Déploiement des utilitaires de virtualisation
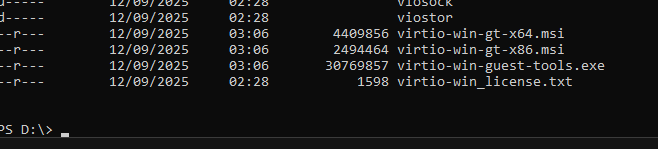
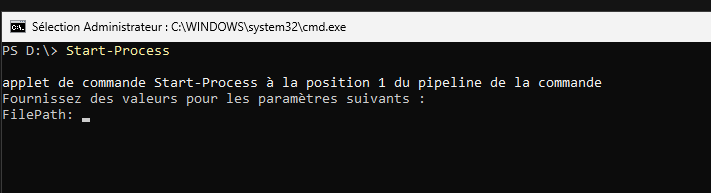
3.1. Exécution des agents VirtIO. Lancement de l'installateur des pilotes paravirtualisés depuis le support monté.
Puis mettre dans le FilePath : "D:\virtio-win-guest-tools.exe"- Start-Process : Exécute le binaire d'installation de l'agent invité QEMU.
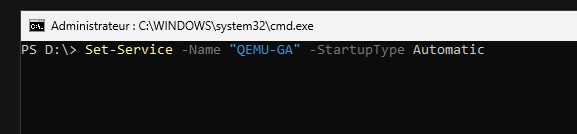
3.2. Configuration du service QEMU-GA. Définition du lancement automatique pour assurer la communication hyperviseur/machine virtuelle.
- -StartupType Automatic : Garantit la disponibilité du service QEMU Guest Agent dès le démarrage de Windows Server.
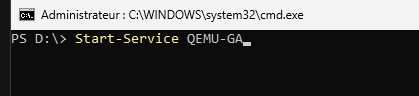
4. Configuration NTP
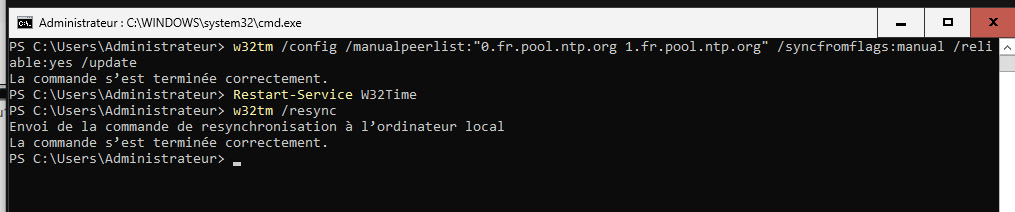
4.1. Configuration des pools de serveurs. Établissement de la synchronisation manuelle sur les serveurs de temps publics pour garantir l'intégrité de l'horloge système.
Configuration W32Time
- /manualpeerlist : Spécifie les adresses des pairs NTP externes.
- /reliable:yes : Indique que cet ordinateur est une source de temps fiable (nécessaire pour un futur contrôleur de domaine).
w32tm /config /manualpeerlist:"0.fr.pool.ntp.org 1.fr.pool.ntp.org" /syncfromflags:manual /reliable:yes /update
Restart-Service W32Time
w32tm /resync
4.2. Validation des homologues NTP. Contrôle de l'état du service de temps local.
- /peers : Affiche l'état des connexions avec les serveurs de temps configurés. - /status : Renvoie les détails sur la latence, la précision et la dernière synchronisation effectuée.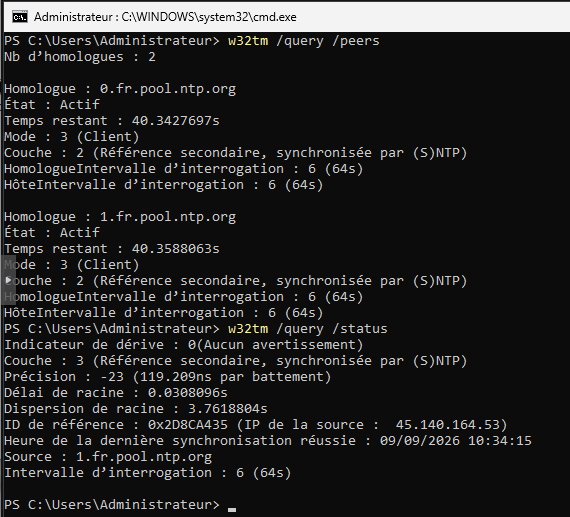
5. Paramétrage Sécurité et Pare-feu
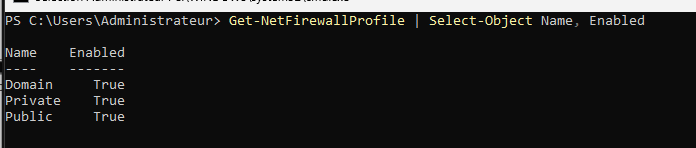
5.1. Vérification UAC et Profils Pare-feu. Audit des politiques de pare-feu globales (Domaine, Privé, Public).
Get-NetFirewallProfile | Select-Object Name, Enabled
Get-NetFirewallProfile
Select-Object Name, Enabled # Filtre l'affichage pour confirmer que chaque profil réseau dispose du pare-feu actif.
6. Mise à jour du système
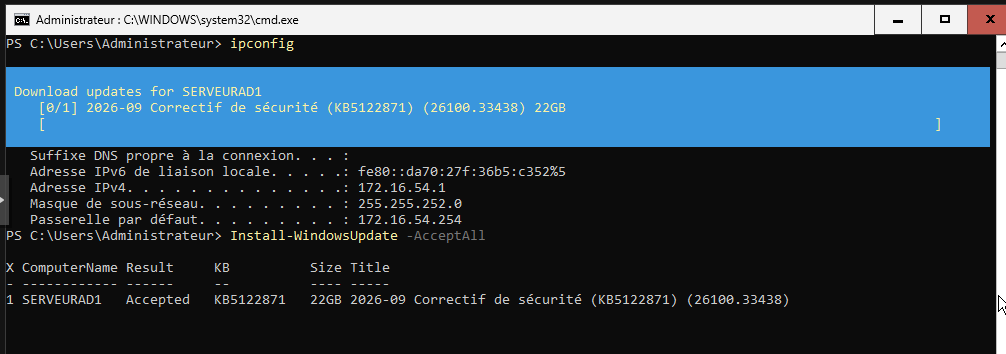
6.1. Téléchargement et installation des KBs. Utilisation de l'API Windows Update pour mettre le système en conformité via le module PSWindowsUpdate.
Get-Service -Name wuauserv
Start-Service -Name wuauserv
UsoClient StartScan

Install-Module PSWindowsUpdate
Install-WindowsUpdate -AcceptAll -Install
Restart-Computer
- UsoClient StartScan : Force le lancement asynchrone de la recherche de mises à jour.
- -AcceptAll -Install : Approuve et installe automatiquement tous les correctifs approuvés sans interaction manuelle.
Action requise
Un redémarrage du système (Restart-Computer) est strictement requis après la passe d'installation des correctifs cumulatifs.
7. Sécurisation du compte local Administrateur
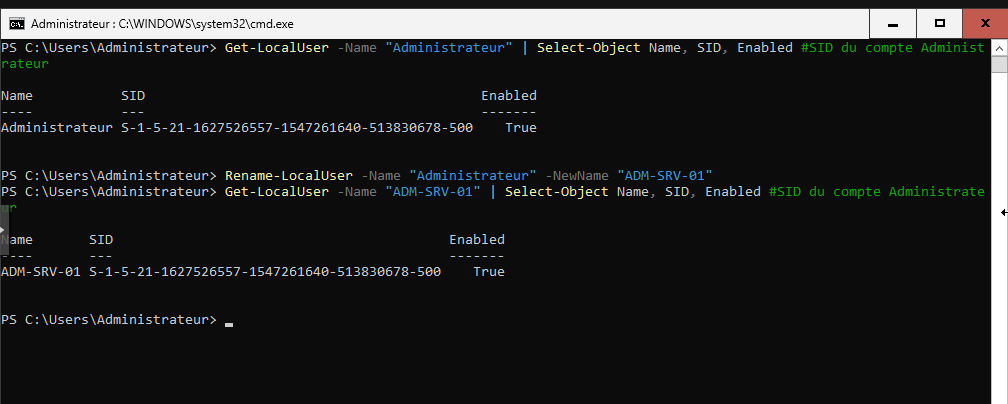
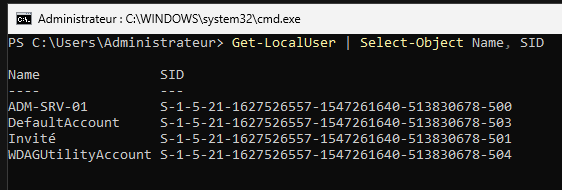
7.1. Renommage et changement de mot de passe. Modification du nom d'utilisateur associé au SID 500 pour compliquer les attaques par énumération, et renouvellement du mot de passe avec une entrée sécurisée.
Get-LocalUser -Name "Administrateur" | Select-Object Name, SID, Enabled
Rename-LocalUser -Name "Administrateur" -NewName "ADM-SRV-01"
Get-LocalUser -Name "ADM-SRV-01" | Select-Object Name, SID, Enabled
Set-LocalUser -Name "ADM-SRV-01" -Password (Read-Host "Nouveau mot de passe" -AsSecureString)